애플이 9월 14일 새 Siri를 영어 베타로 내놓았다. 메시지와 이메일에서 필요한 내용을 찾아내 미리알림 같은 다른 앱의 작업으로 옮기는 기능이 중심에 있다. 한국어 지원은 10월로 잡혀 있다. 몇 달 동안 베타를 써 본 리뷰어는 오래된 팟캐스트를 주제만으로 찾아낸 경험과 찾은 메시지 속 날짜를 놓친 경험을 함께 적었다.
PC와 업무 환경 쪽 소식도 이어졌다. 퍼플렉시티의 로컬 에이전트가 Windows를 지원하기 시작했고 마이크로소프트는 원격 접속을 끊은 업데이트를 긴급 수정했다. 메일 보안 장비의 취약점은 실제 공격에 쓰였다. 국내에서는 전기요금 25조원 선납안을 삼성전자와 SK하이닉스가 거절했다는 보도가 나왔고, 음악업계는 부정재생에 맞서는 유통사 약속을 내놓았다.
새 Siri: 찾은 내용을 다른 앱의 작업으로 넘긴다
애플은 9월 14일 iOS 27을 비롯한 새 운영체제 업데이트와 함께 새 Siri 배포를 시작했다. 애플 설명에 따르면 새 Siri는 메시지·이메일·사진에 흩어진 개인 정보를 찾아 답하고 화면에 떠 있는 내용을 읽으며 여러 앱에 걸친 작업을 처리한다.
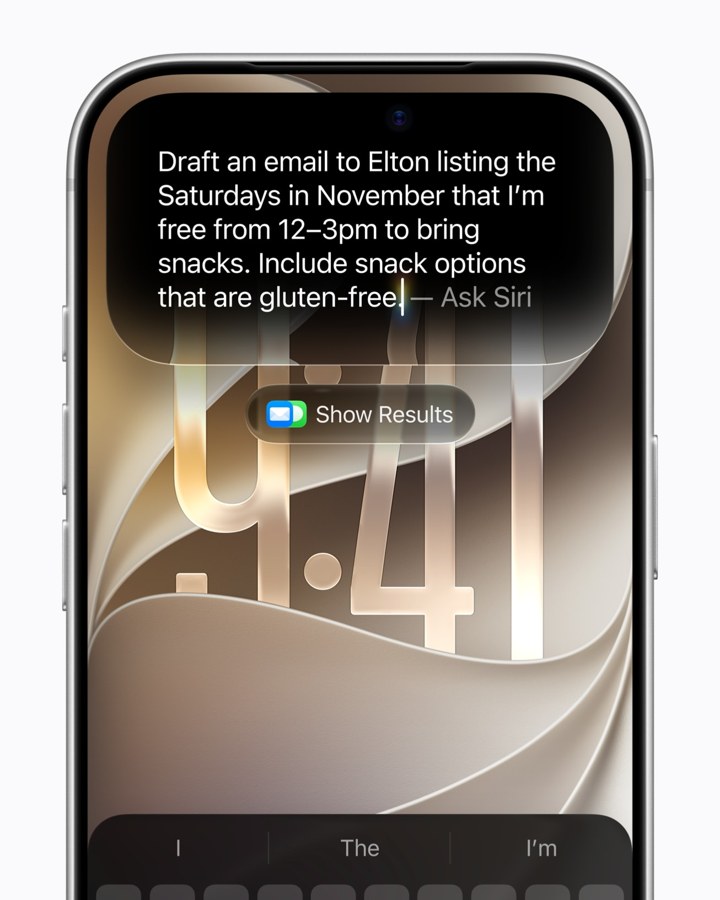
회사가 든 사례는 가족 방문이다. 가족이 이번 방문 때 뭘 하자고 했는지 물으면 Siri가 메시지에서 집안 조리법으로 함께 요리하자는 대화를 찾는다. 이어 그 가족이 예전에 보낸 이메일에서 조리법을 꺼내고, 재료를 미리알림 앱의 장보기 목록에 넣는다. 사용자가 어느 앱에 무엇을 남겼는지 기억하지 않아도 찾기와 기록이 한 요청으로 이어지게 만든 설계다. 다만 이 흐름은 애플이 설명한 사례다. 아래 이메일 작성 화면도 애플이 공개한 별도 예시이며 요리 사례를 실행한 기록은 아니다.
실제로 써 본 기록은 엇갈린다. Six Colors의 댄 모렌(Dan Moren)은 iOS 27 리뷰에서 몇 달 동안 베타를 쓴 경험을 적었다. 혼자 장거리 운전을 하던 중 그는 CarPlay로 Siri에게 구독하지도 않는 팟캐스트의 오래된 회차를 찾아 달라고 했다. 제목은 기억하지 못했다. Siri는 미국 독립혁명을 다룬 회차를 찾아냈고, 재생하라는 말에 그대로 틀었다.
오류도 있었다. 이웃이 휴가에서 언제 돌아온다고 했는지 묻자 Siri는 해당 메시지를 찾고도 복귀 날짜가 언급되지 않았다고 답했다. 날짜는 그 메시지 안에 있었다. 자신이 참여하는 여러 패널 일정을 캡처해 달력에 넣어 달라고 했을 때는 하나만 추가했고 시간과 시간대도 틀렸다. 한 사람의 경험이라 성공률이나 오류 원인을 끌어낼 수는 없다. 메시지를 찾아낸 일과 그 안의 날짜를 정확히 옮긴 일은 따로 확인해야 한다는 점을 보여 주는 사례다.
쓸 수 있는 조건도 따져야 한다. 새 Siri는 애플 인텔리전스를 지원하는 기기에서 돌아간다. 아이폰은 15 Pro와 15 Pro Max, 16 이후 모델이 대상이고 M1 이상을 쓴 아이패드와 Mac 등도 포함된다. 지금 배포는 영어 베타다. 한국어는 프랑스어·일본어·포르투갈어·스페인어와 함께 다음 달 추가될 예정이다. 기존 애플 인텔리전스의 지원 언어 목록에는 한국어가 이미 들어 있어 헷갈리기 쉽지만, 새 Siri의 한국어 지원은 10월 계획이다.
서버 모델을 쓰는 일부 기능에는 하루 사용 한도가 있고 애플은 Siri도 그 대상으로 적었다. 한도는 기능과 요청의 복잡도, 시스템 수요 등에 따라 달라질 수 있다. 애플은 더 넓은 이용을 앞으로 유료로 제공하겠다고 밝혔다. 지금 추가 요금이 붙는다는 뜻은 아니다.
자료: 애플, 새 Siri 영어 베타 배포…한국어는 10월 예정 · www.apple.com · 애플, iOS 27 등 새 운영체제 업데이트 배포 · www.apple.com · Six Colors의 iOS 27 리뷰, 새 Siri의 성공과 오류 · sixcolors.com
퍼플렉시티 에이전트, Windows PC 안에서 돈다
엔비디아는 9월 14일 퍼플렉시티의 Portable Computer가 Windows를 지원한다고 발표했다. 여러 단계의 작업을 계획하고 실행하는 에이전트 Perplexity Computer를 PC에서 돌리는 로컬판이다. PC에 설치한 모델로 데이터를 분석하고 여러 파일의 정보를 모으며 반복 작업을 처리한다. 이전까지는 DGX Spark와 Linux를 쓰는 RTX PC만 지원했다.
조건은 그래픽 카드 메모리다. 발표에 적힌 대상은 VRAM이 24GB 이상인 GeForce RTX와 RTX PRO GPU다. 시스템 메모리가 넉넉해도 GPU 메모리가 24GB에 못 미치면 대상이 아니다. 앱은 Qwen 3.8 27B처럼 Perplexity Computer에 맞춰 후속 학습한 로컬 모델을 함께 제공해 설치 과정을 줄였다고 한다.
비용과 데이터 경로는 나눠 읽어야 한다. 회사 설명에 따르면 기기 안에서 끝낸 작업은 Perplexity Computer 크레딧을 쓰지 않는다. 더 깊은 추론을 위해 클라우드 모델을 불러야 하면 정보를 기기 밖으로 보내기 전에 사용자에게 허락을 구한다. 그렇다면 제품 전체가 무료일까. 발표에 적힌 비용 조건은 로컬에서 끝낸 작업이 크레딧을 쓰지 않는다는 것이다.
연결 서비스도 붙는다. Outlook, OneDrive, Word, Google Drive, Gmail, Slack, GitHub 커넥터가 제공된다. 엔비디아가 든 스타트업 사례에서 에이전트는 신규 가입자가 설치와 첫 작업 완료 사이 어디서 빠져나가는지 PC에서 분석하고, 주요 결과를 팀의 Slack 채널에 올린다. 계산은 로컬에서 했어도 결과는 외부 서비스로 나간다. 로컬 모델을 쓴다는 설명만으로 데이터가 PC를 벗어나지 않는다고 결론 내리면 안 된다.
퍼플렉시티의 자체 제품 페이지는 취재 당시 열리지 않았다. 이 부분은 엔비디아의 파트너 발표를 근거로 정리했다.
자료: 퍼플렉시티 Portable Computer, Windows RTX PC 지원 · blogs.nvidia.com
Windows 긴급 수정: 원격 접속과 공유 폴더는 복구, USB 오디오는 일부만
Windows 업데이트 뒤 원격 데스크톱 접속이 끊겼거나 가상 머신의 공유 폴더가 사라졌다면 이번 긴급 수정의 대상일 수 있다. 마이크로소프트는 9월 14일 Windows 11 25H2와 24H2용 비정기 업데이트 KB5129195를 공지했다.
9월 보안 업데이트를 설치한 뒤 원격 데스크톱 서비스가 불안정해지면서 RDP 연결과 로그인이 실패하거나 원격 데스크톱 설정 중에 서버가 응답하지 않는 문제가 있었다. 관리 콘솔, 파일 탐색기, Windows 업데이트 화면까지 멈출 수 있었다. Windows 호스트가 Plan9 방식으로 Linux 가상 머신에 공유한 폴더가 보이지 않거나 열리지 않던 문제도 이번에 고쳤다.
오디오는 일부만 해결됐다. USB Audio Class 1.0 장치가 일반 스테레오에서는 정상인데 8채널이나 3D 오디오 모드에서 실패하던 문제는 이번 업데이트로 고쳤다. 장치 관리자에 Code 10 오류가 뜨며 장치가 시작되지 않거나 소리가 나지 않거나 음량 조절이 먹지 않는 증상은 남았다. 마이크로소프트는 해결책을 찾는 중이라며, 당장 우회책이 필요한 IT 관리자에게 기업 지원 창구로 문의하라고 안내했다.
업데이트 번호는 운영체제 버전마다 다르다. 이 KB는 25H2와 24H2용이고 다른 버전은 해당 버전의 수정 공지를 따로 확인해야 한다. 오디오 문제를 피하려고 보안 업데이트를 지우는 방법은 권하지 않는다. 이 내용은 공식 공지를 정리한 것이며 테크독해가 복구를 직접 시험하지는 않았다.
| 증상 | 9월 14일 수정 이후 |
|---|---|
| 원격 데스크톱 연결·로그인 실패 | 수정됨 |
| Plan9 공유 폴더가 보이지 않음 | 수정됨 |
| USB 오디오 8채널·3D 모드 실패 | 수정됨 |
| USB 오디오 Code 10 오류·무음·음량 조절 불가 | 미해결, 마이크로소프트 조사 중 |
자료: Windows 11 긴급 업데이트 KB5129195 · support.microsoft.com · Windows 11 25H2 알려진 문제와 USB 오디오 부분 해결 · learn.microsoft.com
Cisco 메일 보안 장비, 검사 과정이 공격 경로가 됐다
Cisco는 9월 14일 Secure Email Gateway의 취약점 CVE-2026-76461을 공지했다. 메일이 직원 받은편지함에 닿기 전에 검사하는 장비다. 메일을 분석하는 과정의 검증이 부족해서, 공격자가 악성 SQL 문을 담은 메일을 이 장비로 보내면 인증 없이 원격에서 장비 운영체제의 명령을 root 권한으로 실행할 수 있다. Cisco는 9월 중 이 취약점이 실제 공격에 쓰이는 것을 파악했다고 밝혔다. CVSS 기본 점수는 9.8이다.
영향 대상은 물리 장비와 가상 장비 모두이며 장비 설정과 관계없다. Cisco는 Secure Email and Web Manager와 Secure Web Appliance에는 영향이 없다고 확인했다. 미국 CISA도 같은 날 이 취약점을 실제 악용 취약점 목록(KEV)에 넣었다. 목록에 적힌 조치 기한 9월 17일은 미국 연방 차원의 기한이며 국내 기관에 그대로 적용되는 의무는 아니다.
우회책은 없다. Cisco는 수정 버전으로 올리라고 권고했고 그중 16.5.0-780으로 옮기라고 강하게 권했다. Cisco가 운영하는 Secure Email Cloud 장비는 이미 16.5.0-780으로 올렸다고 한다.
로그에 흔적이 없으면 안심해도 될까. Cisco는 그렇게 보지 않았다. 공격에 성공하면 root 권한을 얻기 때문에 침입 흔적이 지워지거나 숨겨졌을 수 있다는 경고다. 장비 밖의 네트워크 로그와 방화벽 로그를 함께 살펴 장비에서 외부 IP로 향한 예상치 못한 업로드 같은 흔적을 찾으라고 권했다. 직원이 수상한 메일을 열지 않는 것으로는 이 장비의 취약점을 막지 못한다. 장비 관리자가 버전을 확인하고 수정본을 적용해야 하는 사안이다. 피해를 입은 조직 수는 확인되지 않았다.
| 사용 중인 계열 | 최초 수정 버전 |
|---|---|
| 15.5 이하 | 15.5.5-014 |
| 16.0 | 16.0.4-302 |
| 16.5 | 16.5.0-780 (Cisco가 이전을 강하게 권한 버전) |
자료: Cisco Secure Email Gateway 취약점 보안 권고 · sec.cloudapps.cisco.com · CISA 실제 악용 취약점 목록 데이터 · www.cisa.gov · CISA, 실제 악용 취약점 1건 목록에 추가 · www.cisa.gov
25조원 전기요금 선납안: 미래 요금을 먼저 받아 전력망에 쓰려던 구상
삼성전자와 SK하이닉스가 한국전력의 전기요금 선납 제안을 거절했다는 보도가 9월 13일과 14일 이어졌다. 뉴스핌은 한전이 국회 기후에너지환경노동위원회 이철규 의원실에 낸 답변서에서 두 회사로부터 참여가 어렵다는 답변을 받았다고 밝혔다고 전했다. 두 회사 외에 선납을 제안받은 기업은 없다는 설명도 답변서에 담겼다고 한다. 답변서 원문은 테크독해가 직접 확인하지 못했다. 거절 시점은 매체마다 다르게 전해져 여기서 특정하지 않는다.
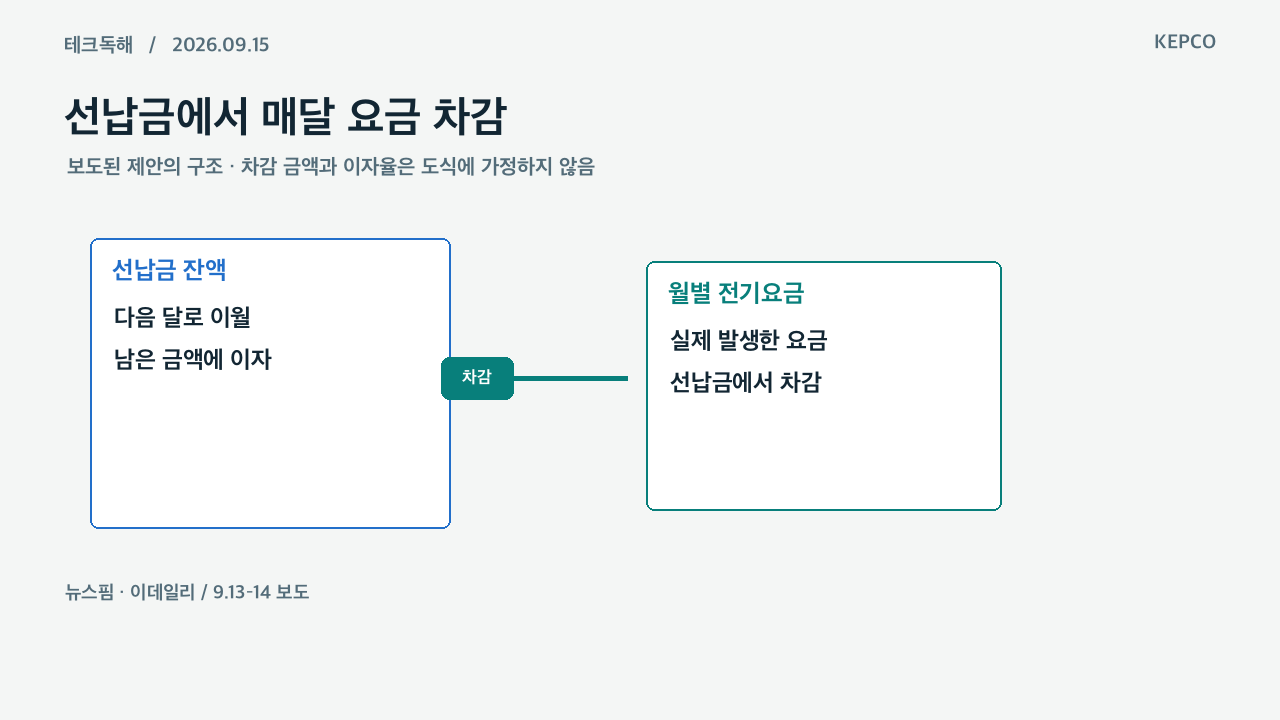
보도된 제안은 이렇다. 한전은 7월 두 회사에 제안서를 전달했다. 2027년부터 2031년까지 5년 치 전기요금을 미리 내 달라는 내용이다. 지난해 낸 전기요금인 삼성전자 4조1000억원과 SK하이닉스 9000억원을 기준으로 삼성전자 약 20조원, SK하이닉스 약 5조원을 산정했다. 이데일리에 따르면 두 회사가 약 12개월에 걸쳐 선납금을 내면 이후 매달 발생하는 요금을 선납금에서 차감한다. 남은 선납금에는 국고채 2년물 금리보다 높은 이자를 적용해 반기마다 요금에서 빼 주는 방안도 들어 있었다.
보도는 한전이 이 방식을 꺼낸 배경으로 부채를 꼽았다. 6월 말 기준 한전의 총부채는 210조7000억원이고 하루 이자 비용은 약 115억원이다. 한전채 발행 한도를 최대 5배까지 늘려 준 정부 특례도 내년 말 끝난다. 선납금을 받으면 새 채권 발행 부담을 덜면서 전력망 투자 재원을 마련할 수 있다는 계산이었다.
거절 이유로 매체들은 반도체 호황이 5년 동안 이어질지 예측하기 어렵다는 판단을 들었다. 재계를 통해 전해진 내용과 매체의 해석이다. 이 제안은 25조원을 새로 물리는 요금이나 벌금이 아니고, 거절 보도가 공장 전력 공급 취소를 뜻하지도 않는다. 미래에 낼 요금을 지금 내면 한전은 투자 자금을 먼저 확보하고 기업은 그만큼 현금을 일찍 묶는다. 전력망을 짓는 돈을 누가 먼저 댈지가 남은 쟁점이다.
자료: 한전 답변서로 본 25조원 선납안 무산 · m.news.nate.com · 삼성·SK하이닉스, 한전 전기료 25조 선납 거절 · tv.edaily.co.kr · 삼성전자·SK하이닉스, 25조 전기료 선납 제안 거절 · news.sbs.co.kr
음악 유통사들, 부정재생 대응을 약속하다
국제음반산업협회(IFPI)는 9월 14일 Streaming Integrity Initiative(SII)를 발표했다. 사람이 실제로 듣지 않은 조작된 재생으로 스트리밍 수익을 빼 가는 부정재생에 맞서는 업계 공동 약속이다. 음악을 스트리밍 서비스에 올려 주는 유통사가 주요 대상이다. 소니·유니버설·워너 뮤직 그룹과 The Orchard, CD Baby, 국내의 HYBE 등이 지지 조직으로 이름을 올렸다.
참여 유통사가 약속한 일은 다섯 가지다. 권리 보유와 고객 신원을 확인하고, 침해·사기·AI 관련 위험을 걸러 내도록 콘텐츠를 점검한다. 의심스러운 부정행위를 탐지해 조사하고 반복 위반자에게 조치한다. 법이 허용하는 범위에서 정보를 공유하며 사기 방지 체계를 측정하고 계속 보강한다.
AI로 곡을 만드는 일과 그 곡을 유통해 수익을 받는 일에는 다른 질문이 붙는다. 누가 올렸는지, 권리가 있는지, 재생이 진짜인지다. 이번 약속은 유통 단계를 겨냥했다. AI 음악을 전면 금지하거나 Suno 같은 특정 생성 서비스의 곡을 막겠다는 발표는 아니다. 참여 선언과 실제 효과도 구분해야 하며, 부정재생이 얼마나 줄었는지는 후속 자료로 확인할 일이다.
내일 아침까지 확인할 것
- ✓Windows 11 25H2·24H2에서 원격 데스크톱이나 Plan9 공유 폴더 문제가 있었다면 KB5129195가 설치됐는지 확인한다. USB 오디오의 Code 10·무음 증상은 이 업데이트로 해결되지 않는다.
- ✓Cisco Secure Email Gateway를 운영한다면 사용 중인 AsyncOS 계열의 최초 수정 버전 이상인지 확인하고, 장비 로그와 함께 장비 밖의 네트워크·방화벽 로그도 살핀다.
과장하지 않기 위해 남긴 경계
- 새 Siri의 가족 요리 사례는 애플의 설명이고, 팟캐스트 검색 성공과 일정 오류는 Six Colors 작성자 한 사람의 경험이다. 테크독해가 직접 실행한 결과는 없다.
- 9월 14일 배포된 새 Siri는 영어 베타이며 한국어 지원은 10월 예정이다. Windows의 USB 오디오 문제는 8채널·3D 모드만 해결됐다.
- Cisco 취약점의 실제 악용은 Cisco와 CISA가 밝혔지만 피해 조직 수는 확인되지 않았다.
- 한전 선납안의 조건과 거절 사실은 보도에 근거하며 한전 답변서 원문은 확인하지 못했다. IFPI 약속의 실제 효과는 아직 검증되지 않았다.
확인한 공개 자료
- 01애플, 새 Siri 영어 베타 배포…한국어는 10월 예정 · www.apple.com↗
- 02애플, iOS 27 등 새 운영체제 업데이트 배포 · www.apple.com↗
- 03Six Colors의 iOS 27 리뷰, 새 Siri의 성공과 오류 · sixcolors.com↗
- 04퍼플렉시티 Portable Computer, Windows RTX PC 지원 · blogs.nvidia.com↗
- 05Windows 11 긴급 업데이트 KB5129195 · support.microsoft.com↗
- 06Windows 11 25H2 알려진 문제와 USB 오디오 부분 해결 · learn.microsoft.com↗
- 07Cisco Secure Email Gateway 취약점 보안 권고 · sec.cloudapps.cisco.com↗
- 08CISA 실제 악용 취약점 목록 데이터 · www.cisa.gov↗
- 09CISA, 실제 악용 취약점 1건 목록에 추가 · www.cisa.gov↗
- 10한전 답변서로 본 25조원 선납안 무산 · m.news.nate.com↗
- 11삼성·SK하이닉스, 한전 전기료 25조 선납 거절 · tv.edaily.co.kr↗
- 12삼성전자·SK하이닉스, 25조 전기료 선납 제안 거절 · news.sbs.co.kr↗
- 13IFPI, 스트리밍 부정재생 대응 약속 SII 발표 · www.ifpi.org↗